
Wat het echt kost om een watchface met AI te bouwen
Een complete Garmin-watchface, van pixelanimatie tot betaalsysteem, gebouwd met een AI-assistent voor programmeren. Wat de AI sneller deed dan een mens, waar het misging, en waarom onderzoek naar programmeren met AI laat zien dat de mens ernaast belangrijker wordt, niet minder belangrijk.
De code was het makkelijke deel
Het gangbare verhaal over AI en programmeren gaat over snelheid. Je typt een zin, krijgt een functie, en een dag werk krimpt tot een uur. Dat verhaal klopt. Het is ook het minst interessante deel van wat er gebeurt als een compleet product van begin tot eind met een AI-assistent wordt gebouwd.
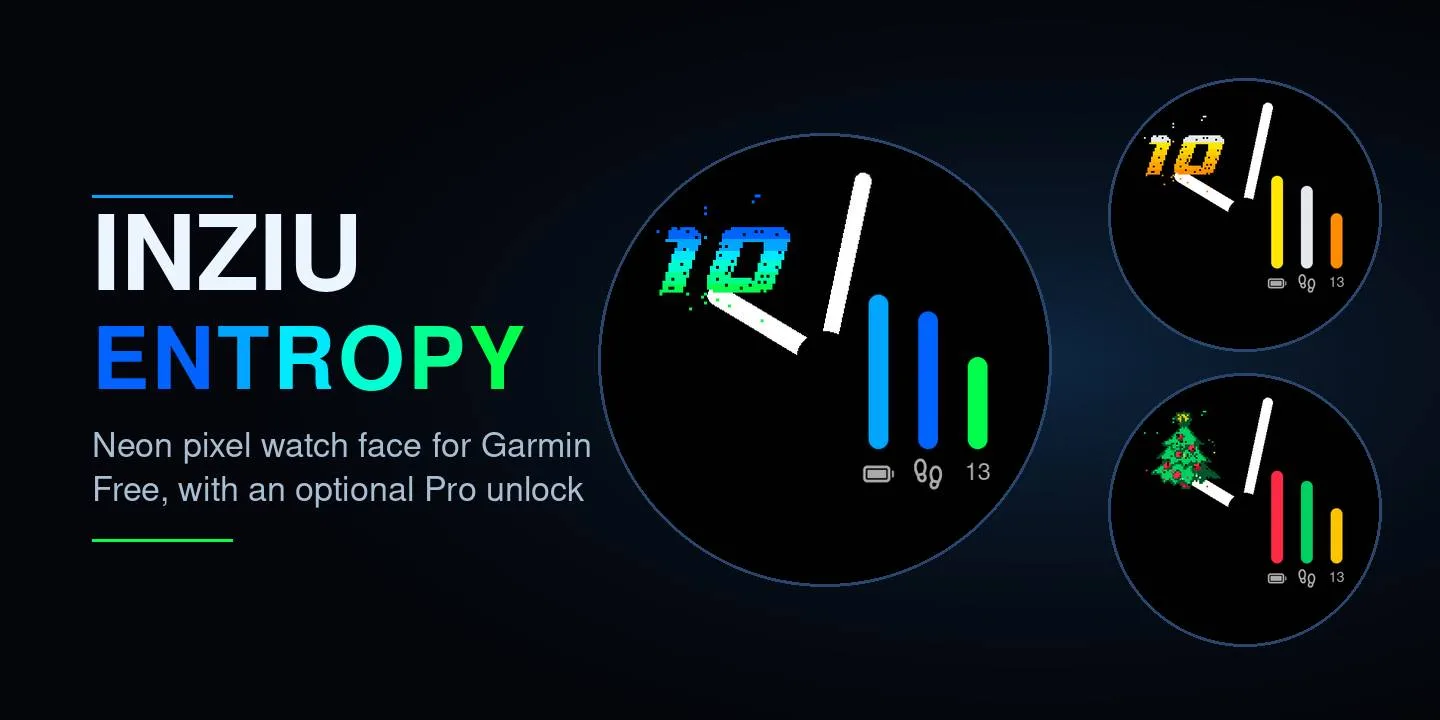
Inziu Entropy is een gratis watchface voor Garmin-horloges. Het uur wordt getekend met honderden kleine neonblokjes, lost minuut na minuut op in digitale ruis en bouwt zichzelf weer op voordat het volgende uur begint. Bijna elke regel erachter, op het horloge, op de server en op de website, is geschreven door een AI-assistent voor programmeren, Claude van Anthropic.
Wat het project liet slagen, was niet het aantal regels dat het model produceerde. Het was alles eromheen: de vragen, de controles, de tests om een echte pols. Juist daar verschilt de praktische application van AI het meest van de demo.
The Core of the Signal
Een AI-assistent kan een compleet product schrijven, maar kan er niet naar kijken. De snelheid is echt, de blinde vlekken ook, en allebei zijn ze meetbaar.
- De AI bouwde de watchface-code, het gereedschap, de betaalafhandeling en de website.
- De mens besliste hoe het moest aanvoelen, beheerde de geheimen en testte op een echt horloge.
- Elke serieuze fout kwam pas boven bij een echte test, nooit bij het lezen van de code.
Een watchface die met opzet uit elkaar valt
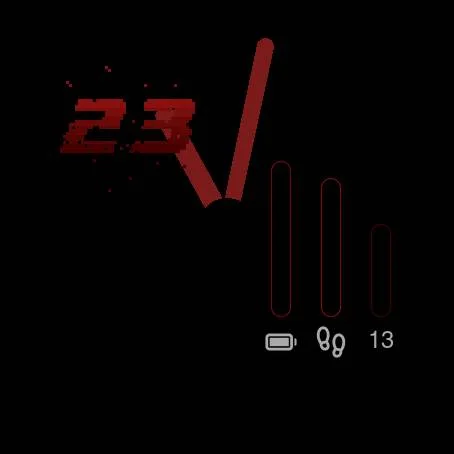
Het idee is simpel uit te leggen en lastig te bouwen. Op het hele uur zijn de cijfers messcherp. Om half is er alleen nog losse ruis over. Daarna bouwt het volgende uur zich blokje voor blokje op, tot het precies op de minuut staat. Twee strakke wijzers geven de echte tijd aan.
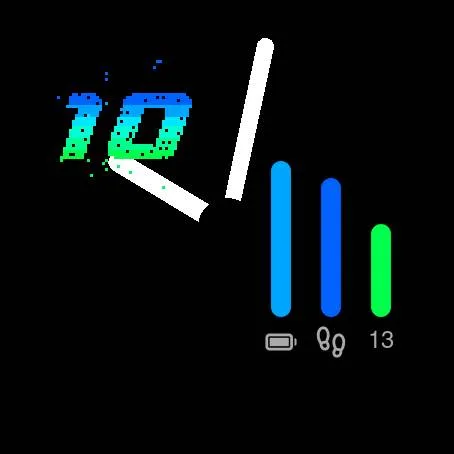
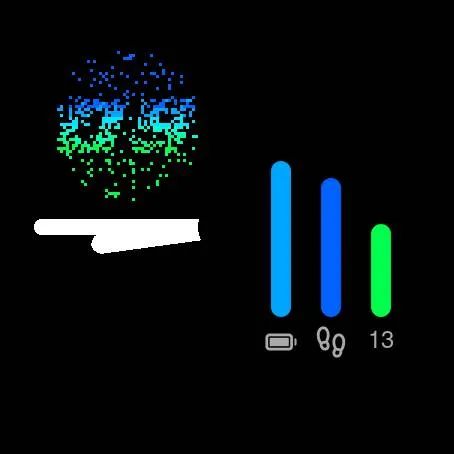
Dat effect beschrijven kostte een paar zinnen. Het goed krijgen kostte tientallen rondes met schermafbeeldingen, aanpassingen en een tweede blik. Die verhouding zegt veel over waar het werk zat.
Het onderzoek spreekt zichzelf tegen, en beide kanten hebben gelijk
Het bewijs over programmeren met AI wijst tegelijk twee kanten op.
| Studie | Situatie | Resultaat |
|---|---|---|
| Microsoft Research, GitHub, MIT [1] | Kleine opdracht: een webserver bouwen | 55,8% sneller met AI |
| METR, 2025 [2] | Ervaren ontwikkelaars, grote codebases | 19% trager met AI |
De METR-uitkomst heeft een angel. De ontwikkelaars verwachtten vooraf 24 procent winst, en zelfs na de vertraging dachten ze dat AI hen ongeveer 20 procent sneller had gemaakt.
Beide uitkomsten kunnen waar zijn. Een kleine, afgebakende opdracht met een helder doel past goed bij een taalmodel. Een enorme codebase vol ongeschreven afspraken niet. Een watchface valt duidelijk in de eerste categorie, en de ervaring volgde het patroon: goed omschreven onderdelen gingen opvallend snel, alles wat afhing van de smaak van de maker duurde net zo lang als altijd.
Wat de AI echt bouwde
Het werk verliep als één lang gesprek, niet als een reeks opdrachten. De maker beschreef het gevoel, de assistent vertaalde het naar code en gereedschap.
- De watchface in Monkey C, de programmeertaal van Garmin, voor ruim veertig horlogemodellen.
- Een simulator in Python die de watchface precies zo tekent als het horloge.
- Een beeldgenerator die alle store-afbeeldingen en schermafbeeldingen uit die simulator maakt.
- Een betaalafhandeling als kleine Cloudflare Worker die met PayPal praat.
- Een productpagina in twee talen, met gestructureerde data, FAQ en een stroomschema voor het ontgrendelen.
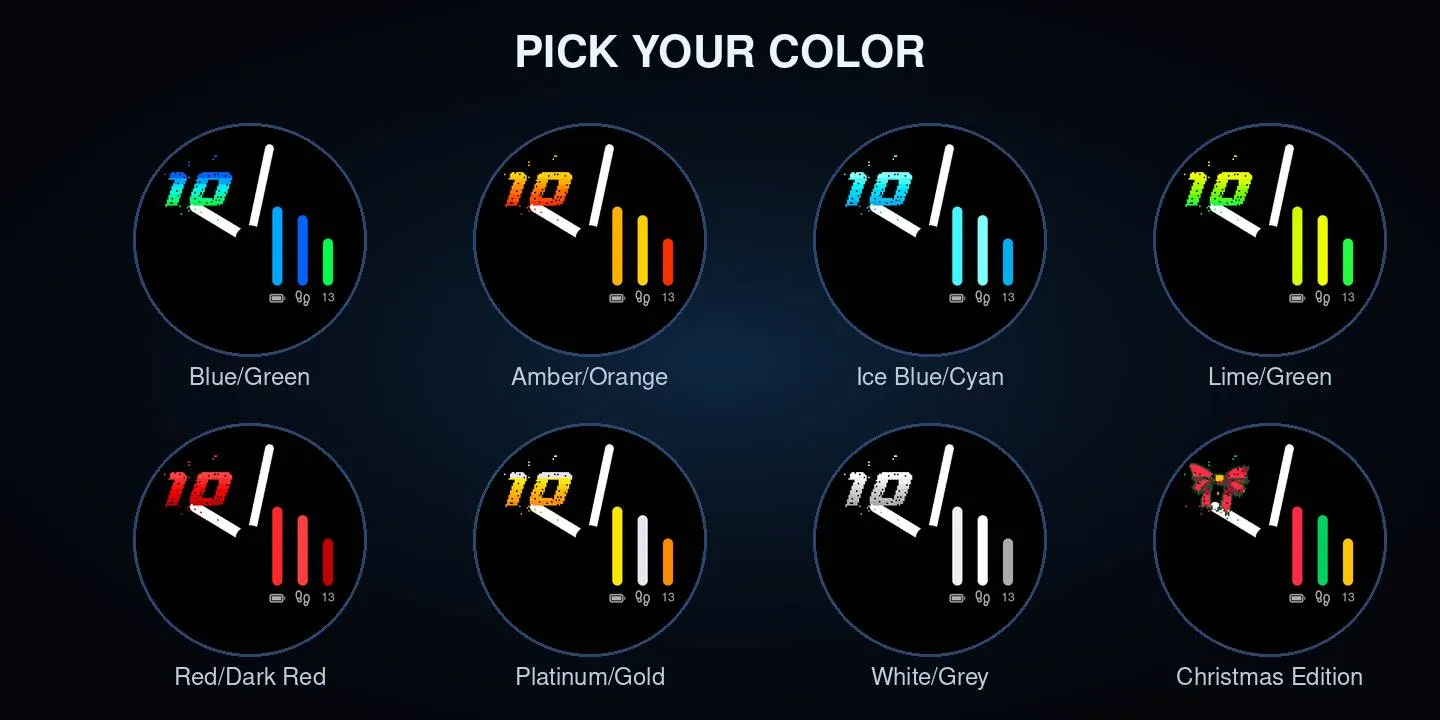
Klusjes die normaal weken aan avonden opslokken, zoals launcher-iconen in zes maten, store-teksten of buildscripts, werden een kwestie van minuten. Dat is automation in zijn nuttigste vorm: geen oordeel vervangen, maar alles opruimen wat tussen een idee en een werkend product staat.
Waar de AI de fout in ging, en wie het zag
Snelheid heeft een schaduwkant. Een studie van Stanford, gepresenteerd op de beveiligingsconferentie ACM CCS, vond dat mensen met een AI-assistent bij vier van de vijf opdrachten vaker onveilige code schreven, en er ook meer op vertrouwden dat hun code veilig was [3]. Deelnemers die kritisch bleven, maakten minder fouten.
Het Entropy-project liep precies tegen zo’n zelfverzekerde fout aan.
- Twee geheimen, één product. Server en horloge moeten dezelfde geheime sleutel delen. Tijdens het inrichten ontstonden meerdere kandidaten, en de code van de server klopte niet met die van het horloge. Beide kanten waren op zichzelf correct.
- Een buildscript dat niet wilde draaien. Een herschrijving haalde stilletjes het recht om uit te voeren weg.
- Een geweigerde bestandsnaam. De Garmin-compiler weigerde een tijdelijk bestand zonder de juiste extensie.
- Wijzers in de verkeerde laag. Op het echte horloge liepen de wijzers in de ene versie vóór de iconen en in de andere erachter.
Elke oplossing kostte minuten zodra een mens het zag. Geen van alle was zichtbaar tot iemand het product echt probeerde.
Simplicity is prerequisite for reliability.
Beveiliging in één regel
Het ontgrendelsysteem laat zien wat een model goed kan als het doel precies is. Geen accounts, geen licentieserver, geen klantendatabase. Het ontwerp gebruikt HMAC, een methode uit 1997 die een hashfunctie combineert met een geheime sleutel, zodat alleen wie de sleutel kent een geldige uitkomst kan maken of controleren [4].
Device ID  = eerste 40 bits van SHA-256(horlogekenmerk)  ->  K7QM 2XRP
Code       = HMAC-SHA256(geheim, "entropy:K7QM2XRP")     ->  9AF6736F
Na betaling controleert de server bij PayPal of het bedrag klopt en rekent de code uit. Het horloge maakt offline dezelfde som en vergelijkt. Er wordt niets bewaard, want de code volgt uit het ID. Het voorbeeld hierboven gebruikt een openbare testsleutel, niet de echte.
Die privacykeuze telt. Onderzoekers van Oxford analyseerden bijna een miljoen Android-apps en zagen dat de meeste tracking door derden bevatten [5]. Een watchface die hartslag, slaap en locatie kent, heeft alle reden om daar niet aan mee te doen. De assistent stelde de architectuur voor; het besluit om helemaal niets te verzamelen was menselijk.
De details die vertrouwen bepalen
De waardevolste correcties gingen over de koper, niet over de code.
- Acht tekens, geen zestien. Twee groepjes van vier, zonder de verwarrende letters I, L, O en U, kun je foutloos voorlezen.
- Vergevingsgezinde invoer. Spaties en streepjes worden genegeerd, en een getypte letter O wordt stilletjes een nul.
- De naam op de bon. PayPal toont de officiële naam van de verkoper, dus de productpagina vertelt vooraf welke naam je ziet.
- Opnieuw installeren is veilig. Het Device ID blijft gelijk, dus de oorspronkelijke code werkt weer.
Geen van deze punten kwam uit de AI zelf. Het is het soort werk aan usability waarvoor je je een moe iemand moet voorstellen, om elf uur ‘s avonds, met een telefoon in de ene hand.
Een patroon om te herkennen
Spreadsheets schaften boekhouders niet af; ze veranderden waar boekhouders hun tijd aan besteedden. AI-assistenten voor programmeren lijken dezelfde curve te volgen. Het typen wordt goedkoop. Wat waardevol blijft, is weten wat je bouwt, zien wat er mis is en verantwoordelijkheid nemen voor wat live gaat.
Voor wie aan een vergelijkbaar project begint:
- Begin klein en goed afgebakend, want daar betaalt hulp van AI zich duidelijk uit.
- Laat de AI gereedschap bouwen, niet alleen functies, zodat beelden en code gelijk blijven.
- Houd geheimen en betalingen menselijk, met duidelijke namen en een wachtwoordmanager.
- Test op het echte apparaat met een echte aankoop voordat je een groen vinkje vertrouwt.
De strategy is geen blind vertrouwen en ook geen wantrouwen. Het is de AI behandelen als een snelle, onvermoeibare collega die zich nooit verveelt en het horloge nooit zelf omdoet. Een watchface die het uur laat oplossen in ruis en het elke zestig minuten opnieuw opbouwt, blijkt een passend beeld voor die samenwerking: de stukjes komen snel, en iemand moet nog steeds het geheel zien. Probeer Inziu Entropy op je Garmin; elke pixel is door een menselijk oog gecontroleerd.
Gerelateerde signalen
-
AI veilig inzetten ondanks hallucinaties Waarom zelfverzekerde AI-uitkomsten structurele controle nodig hebben, dezelfde les die dit project in code leerde.
-
Hoe AI Onzichtbaar Verdwijnt In Onze Apparaten Waarom lokaal rekenen op het apparaat, zoals deze watchface doet, de slimmere standaard wordt.
Referenties
[1] Peng S, Kalliamvakou E, Cihon P, Demirer M. The Impact of AI on Developer Productivity: Evidence from GitHub Copilot. arXiv. 2023. Beschikbaar via: https://arxiv.org/abs/2302.06590
[2] Becker J, Rush N, Barnes E, Rein D. Measuring the Impact of Early-2025 AI on Experienced Open-Source Developer Productivity. METR. 2025. Beschikbaar via: https://metr.org/blog/2025-07-10-early-2025-ai-experienced-os-dev-study/
[3] Perry N, Srivastava M, Kumar D, Boneh D. Do Users Write More Insecure Code with AI Assistants? Proceedings of the 2023 ACM SIGSAC Conference on Computer and Communications Security (CCS ‘23). 2023. Beschikbaar via: https://arxiv.org/abs/2211.03622
[4] Krawczyk H, Bellare M, Canetti R. HMAC: Keyed-Hashing for Message Authentication. RFC 2104. Internet Engineering Task Force; 1997. Beschikbaar via: https://www.rfc-editor.org/rfc/rfc2104
[5] Binns R, Lyngs U, Van Kleek M, Zhao J, Libert T, Shadbolt N. Third Party Tracking in the Mobile Ecosystem. Proceedings of the 10th ACM Conference on Web Science (WebSci ‘18). 2018;23-31. Beschikbaar via: https://arxiv.org/abs/1804.03603